Packetlove – Invicti Application Security Services
Packetlove ให้บริการด้าน Application Security และ Penetration Testing โดยใช้เทคโนโลยี Invicti
เพื่อช่วยองค์กรค้นหา ตรวจสอบ ยืนยัน และจัดลำดับความสำคัญของช่องโหว่ใน Web Application, API และระบบ Application สมัยใหม่
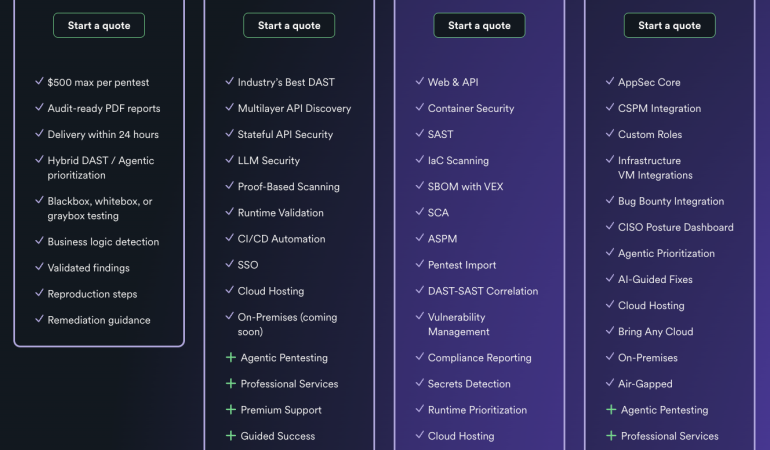
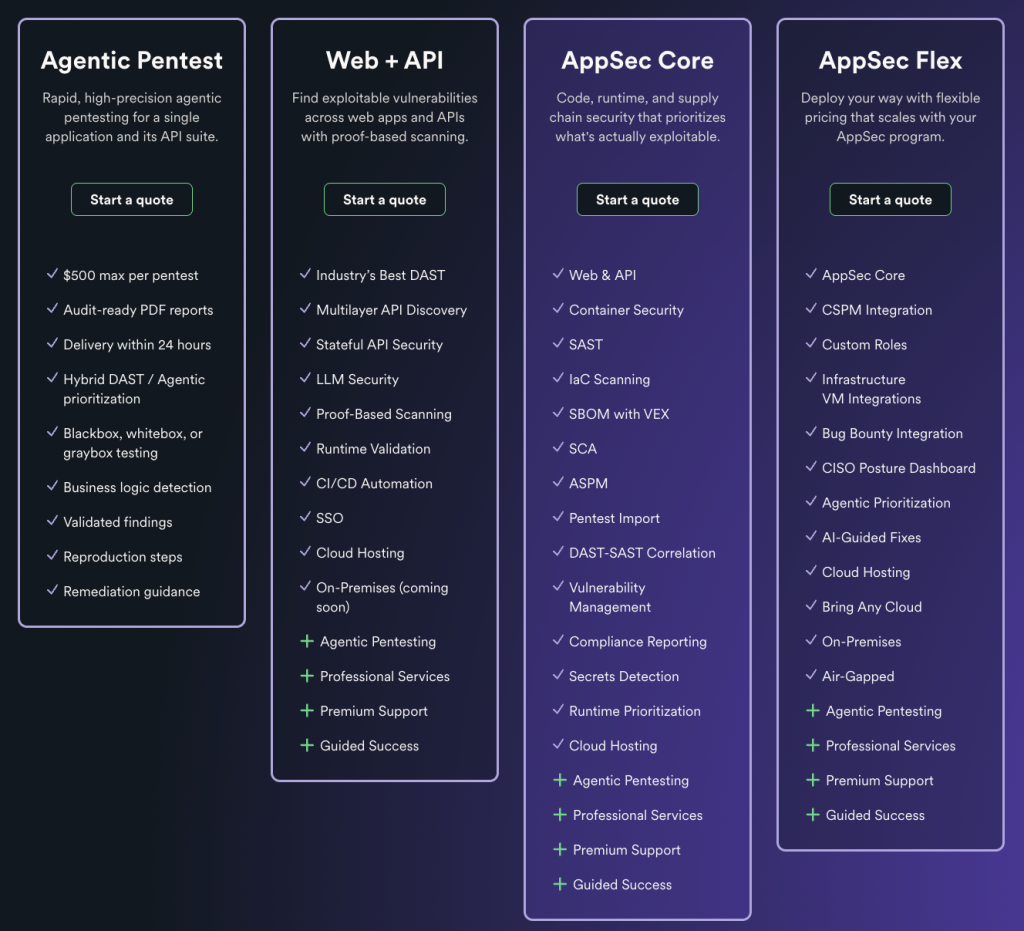
บริการแบ่งออกเป็น 4 รูปแบบหลัก เพื่อรองรับตั้งแต่องค์กรที่ต้องการ Pentest เป็นครั้งๆไป
จนถึงองค์กรที่ต้องการสร้าง Continuous Application Security และ Enterprise DevSecOps
เรามีทีมงานที่มีประสบการณ์ทางด้าน DevSecOps มากกว่า 10 ปี ที่จะคอยช่วยแก้ไขปัญหาให้ทางลูกค้า
ในกรณีมีปัญหากับเรื่องความปลอดภัยของ API / Web Application ตลอดจนให้คำแนะนำในการแก้ไขช่องโหว่ที่ตรวจเจอ
เพื่อเพิ่มความมั่นใจให้กับผู้ใช้งานเว็บแอป และป้องกันข้อมูลสำคัญรั่วไหลออกสู่อินเตอร์เนต
1. เครื่องมือด้านความปลอดภัยทางไซเบอร์ (Invicti Security)
ระดับองค์กร (Web Application and API Security)
การทำงาน: เป็นเครื่องมือประเภท DAST (Dynamic Application Security Testing)
ที่ทำหน้าที่จำลองการโจมตีเพื่อตรวจหาช่องโหว่ของระบบในขณะที่แอปพลิเคชันกำลังทำงาน
จุดเด่น: มีเทคโนโลยี Proof-Based Scanning ที่ช่วยยืนยันว่าช่องโหว่นั้นสามารถถูกโจมตีได้จริง
เพื่อลดปัญหาการแจ้งเตือนผิดพลาด (False Positives) ยกระดับความแม่นยำสูงถึง 99.98%
(พัฒนามาจากเครื่องมือสแกนชื่อดังในอดีตอย่าง Netsparker และ Acunetix)
กลุ่มบริษัทใด หรือองค์กร ใดมีข้อสอบถาม หรือต้องการข้อมูลเพิ่มเติม สามารถติดต่อได้ที่
Mobile : (+66) 090-5564465 หรือ 083-0466318 หรือ 086-4150926 (08.30 น – 18.30 น)
Tel: 02-5199816 , Fax: 02-5199826
Support team : Support@packetlove.com
Line ID : @packetlove.com
Facebook : https://www.facebook.com/packetlovecom
Line ID: Golfreeze
Line ID: Winnie3135
Line ID: Yakumi56
LINE Official ID: @packetlove.com
เลขทะเบียนพาณิชย์ : 0105558157088
SKU 1 – AI Pentest as a Service
บริการทดสอบเจาะระบบด้วย AI
บริการ Penetration Testing โดยใช้ Invicti Agentic Pentest ร่วมกับการตรวจสอบและวิเคราะห์ผลโดยทีม Cybersecurity ของ Packetlove
เหมาะสำหรับองค์กรที่ต้องการเพิ่มความถี่และความรวดเร็วในการทำ Penetration Testing โดยไม่จำเป็นต้องรอรอบ Annual Pentest เพียงปีละครั้ง
ขอบเขตบริการ
รองรับการทดสอบในรูปแบบ
- Black-box Penetration Testing
- Gray-box Penetration Testing
- White-box Penetration Testing
- Web Application Penetration Testing
- API Penetration Testing
- AI-assisted Security Testing
- Business Logic Security Testing
- Runtime Vulnerability Validation
ระบบสามารถช่วยค้นหาและตรวจสอบช่องโหว่โดยอัตโนมัติ พร้อมข้อมูลสำหรับใช้ในการแก้ไขช่องโหว่
Deliverables
Packetlove จัดทำผลลัพธ์ประกอบด้วย
- Executive Summary
- Penetration Testing Report
- รายละเอียด Vulnerability
- Risk / Severity Classification
- Evidence และ Proof of Exploitability
- ขั้นตอน Reproduce ช่องโหว่
- Remediation Recommendation
- Security Consultant Review
- Retest Report หลังจากลูกค้าแก้ไขช่องโหว่
รูปแบบบริการ
สามารถให้บริการเป็น
One-time Pentest
สำหรับ Application หรือ API ที่ต้องการตรวจสอบก่อน Production หรือใช้ประกอบ Audit / Compliance
หรือ
Pentest Subscription
เช่น
- Quarterly Pentest
- ทุก Release สำคัญ
- ก่อนขึ้น Production
- ตามรอบ Security Assessment
เหมาะสำหรับ
- Web Application
- Customer Portal
- Internet-facing Application
- Mobile Backend API
- REST / SOAP / GraphQL API
- Application ก่อน Production
- Application ที่ต้องผ่าน Security Audit
SKU 2 – Web + API Pentest
Web Application & API Security Testing
บริการตรวจสอบช่องโหว่ Web Application และ API โดยใช้ Invicti Dynamic Application Security Testing (DAST) และ API Security Testing
เน้นการตรวจสอบ Application ที่กำลังทำงานจริงจากมุมมองของผู้โจมตี
Web Application Security
ครอบคลุมความสามารถ เช่น
- Dynamic Application Security Testing (DAST)
- Automated Vulnerability Scanning
- Authenticated Scanning
- Proof-Based Scanning
- Runtime Vulnerability Validation
- Application Crawling
- Authentication Workflow Testing
- Vulnerability Prioritization
- OWASP Top 10 Testing
ตัวอย่างช่องโหว่ที่สามารถตรวจสอบได้ เช่น
- SQL Injection
- Cross-Site Scripting (XSS)
- Command Injection
- Authentication Weakness
- Authorization Weakness
- Security Misconfiguration
- Sensitive Data Exposure
- Server-side vulnerabilities
API Security Testing
รองรับการตรวจสอบ API เช่น
- REST API
- SOAP API
- GraphQL API
ความสามารถประกอบด้วย
- API Discovery
- Shadow API Discovery
- Undocumented API Discovery
- API Endpoint Discovery
- API Vulnerability Scanning
- Authenticated API Testing
- Stateful API Security Testing
- API Schema Discovery
- BOLA Testing
- BFLA Testing
- Authentication Testing
- Authorization Testing
- Injection Testing
- OWASP API Security Top 10
Proof-Based Scanning
จุดเด่นสำคัญของ Invicti คือความสามารถในการช่วยยืนยันช่องโหว่ที่สามารถ Demonstrate ได้จริง
ช่วยลดภาระของทีม Security และ Developer ในการตรวจสอบ False Positive และช่วยให้สามารถจัดลำดับการแก้ไขช่องโหว่ได้มีประสิทธิภาพมากขึ้น
Deliverables
- Web Application Security Report
- API Security Report
- Vulnerability Dashboard
- Severity Classification
- Proof / Evidence
- Remediation Recommendation
- Executive Summary
- Technical Findings
- Retest Report
เหมาะสำหรับ
องค์กรที่มี
- Corporate Website
- E-Commerce
- Customer Portal
- Internet Banking / Financial Application
- Mobile Application Backend
- Microservices
- API Gateway
- Public API
- Partner API
- Internal Enterprise Application
SKU 3 – Continuous Web + API Security Managed Service
Continuous Application Security as a Service
บริการ Managed Application Security สำหรับองค์กรที่ต้องการเปลี่ยนจากการทำ Pentest ปีละครั้งเป็น Continuous Security Testing
Packetlove ทำหน้าที่บริหารจัดการ Invicti Platform และกระบวนการตรวจสอบช่องโหว่อย่างต่อเนื่อง
แนวคิดการทำงาน
Developer
↓
Source Code / CI/CD
↓
Application Deployment
↓
Invicti Web + API Security Testing
↓
Vulnerability Validation
↓
Risk Prioritization
↓
Ticket / Issue Creation
↓
Developer Remediation
↓
Automatic / Scheduled Retest
↓
Security Dashboard
↓
Packetlove Security Review
↓
Monthly Security Report
ขอบเขตบริการ
Packetlove ให้บริการ เช่น
- Invicti Platform Management
- Application Onboarding
- API Onboarding
- Authentication Configuration
- Scan Policy Configuration
- Scheduled Security Scanning
- Continuous Web Security Testing
- Continuous API Security Testing
- Vulnerability Validation
- Vulnerability Triage
- Risk Prioritization
- False Positive Review
- Remediation Advisory
- Retesting
- Security Dashboard
- Monthly Security Reporting
DevSecOps Integration
สามารถเชื่อมต่อกับกระบวนการพัฒนา Software เช่น
- CI/CD Pipeline
- Issue Tracking
- Development Workflow
- REST API
- Notification Platform
- Security Operation Workflow
เพื่อให้ Application Security เป็นส่วนหนึ่งของ Software Development Lifecycle
ตัวอย่าง Service Frequency
Continuous
ระบบ Invicti ทำ Automated Security Testing ตาม Policy ที่กำหนด
Weekly
Packetlove ตรวจสอบ Critical / High Vulnerabilities และติดตามสถานะการแก้ไข
Monthly
จัดทำ
- Vulnerability Summary
- Risk Trend
- Open / Closed Vulnerabilities
- Critical / High Vulnerabilities
- Application Risk Ranking
- Remediation Status
- Security Recommendations
พร้อม Monthly Security Review Meeting
Optional Service
สามารถเพิ่มบริการ
- Quarterly Security Review
- Manual Pentest
- Agentic Pentest
- Compliance Report
- Executive Security Dashboard
- Incident-based Application Security Review
เหมาะสำหรับ
องค์กรที่มี Application จำนวนมาก หรือมีการ Release Software บ่อย เช่น
- Enterprise
- Financial Services
- Insurance
- Telecom
- E-Commerce
- Government
- Software Development Company
- DevOps / DevSecOps Organization
SKU 4 – Enterprise AppSec Platform
Enterprise Application Security Platform – Cloud / On-Premises / Air-Gapped
บริการสำหรับองค์กรขนาดกลางถึงขนาดใหญ่ที่ต้องการสร้าง Application Security Platform แบบครบวงจร
สามารถใช้ Invicti AppSec Core หรือ AppSec Flex ตาม Architecture และ Security Requirement ของลูกค้า
Application Security Capabilities
สามารถครอบคลุม
Dynamic Security
- DAST
- Web Security
- API Security
- Runtime Validation
- Proof-Based Scanning
Source Code Security
- SAST
- Source Code Vulnerability Detection
Open Source Security
- Software Composition Analysis (SCA)
- Open Source Dependency Analysis
- SBOM
- VEX
Cloud Native Security
- Container Security
- Infrastructure-as-Code Scanning
- Secrets Detection
Application Security Management
- Application Security Posture Management (ASPM)
- Vulnerability Management
- Risk Prioritization
- Compliance Reporting
- DAST-SAST Correlation
- AI-Guided Remediation
Advanced Testing
- Agentic Pentesting
- AI-assisted Security Testing
- API Security
- LLM Application Security